Intel supprime les récompenses de son programme de signalement de failles

Intel vient de vider de sa substance son programme de bug bounty : les chercheurs en sécurité qui signalent des failles dans les produits de l'entreprise ne toucheront plus aucune rémunération. Le programme, actif depuis 2017, versait jusqu'à 100 000 dollars par vulnérabilité. Il est désormais marqué comme suspendu, remplacé par un nouveau dispositif hébergé sur la plateforme Intigriti qui précise explicitement : aucune récompense.
Le virage à 180 degrés
L'ancien programme Intel offrait des compensations allant de 500 à 100 000 dollars selon la gravité de la faille — des niveaux déjà bien en deçà d'Apple (jusqu'à 1 million de dollars pour les vulnérabilités critiques) ou de Google. La nouvelle version, repérée par Phoronix, invite toujours les chercheurs à soumettre leurs rapports, mais sur la base du bénévolat. Intel n'a fourni aucune explication officielle sur ce changement, ce qui tranche avec les pratiques habituelles de transparence attendues dans le secteur.
Le chiffre qui illustre l'enjeu : en 2020, 105 des 231 CVE (failles référencées) corrigées par Intel provenaient directement de ce programme de bug bounty, soit 45 % du total. Sans incitation financière, il est peu probable que des spécialistes indépendants continuent à consacrer des semaines de travail à auditer des composants matériels complexes.
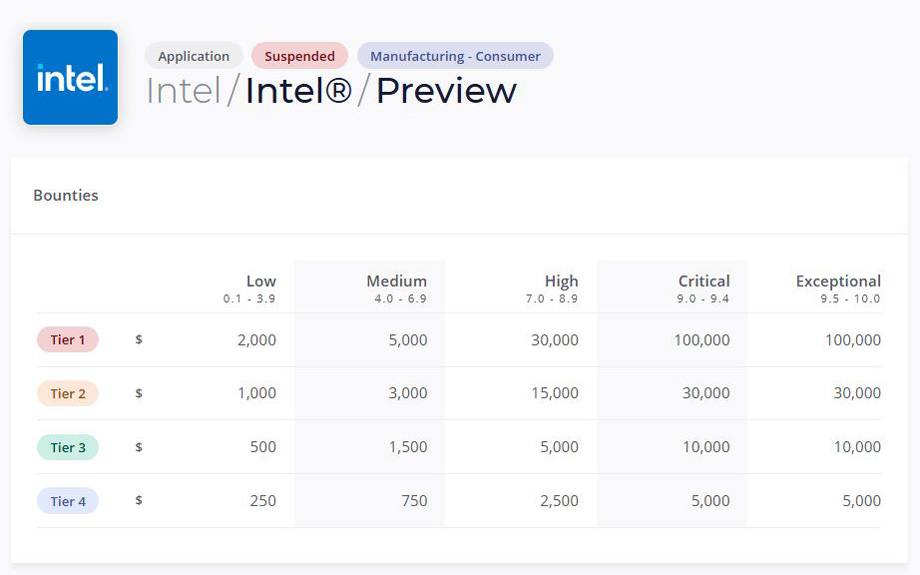
Intel supprime les récompenses financières de son programme de divulgation de vulnérabilités.
Un recul à contre-courant
La décision d'Intel intervient alors que ses concurrents font exactement l'inverse. Google a versé 17,1 millions de dollars à 747 chercheurs en sécurité en 2025, soit une hausse de 40 % par rapport à 2024, selon Digital Shield. Apple, Microsoft et Meta ont également renforcé leurs enveloppes ces dernières années.
Pour les utilisateurs, la question est concrète : les ordinateurs portables, serveurs et appareils embarqués équipés de processeurs Intel sont omniprésents en France — dans les data centers d'OVHcloud comme sur les rayons de la Fnac. Un programme de sécurité moins attractif pour les chercheurs externes peut signifier des failles qui mettent plus de temps à être découvertes et corrigées.
Pause ou abandon définitif ?
Il subsiste une mince possibilité que le nouveau programme sur Intigriti soit encore en cours de configuration et que les récompenses soient rétablies prochainement, comme le relève Tom's Hardware. Mais si la situation reste en l'état, Intel se retrouvera dans une position singulière : le seul grand fabricant de puces à ne plus rémunérer ceux qui l'aident à sécuriser ses produits. Dans un contexte de cybermenaces croissantes, économiser sur ce poste ressemble davantage à un pari risqué qu'à une rationalisation raisonnable.


